
在安装 Windows 11 时,系统动不动就提示需要「TPM 2.0」,可你在主板上可能怎么也找不到一颗叫 TPM 的物理元件。其实,2010 年代后期的不少电脑早就在芯片或固件中集成了 TPM 功能:要么是一块独立的物理芯片,要么就是「固件 TPM」。
设备能否满足 Windows 11 的 TPM 要求,主要看平台是否提供了符合要求的 TPM 2.0 支持,以及 BIOS/UEFI 中是否正确启用。当然了,Windows 11 还有处理器、内存、存储和 UEFI 等其他硬件要求。
到底什么是 TPM?
TPM(可信平台模块,Trusted Platform Module)是一种按照 TPM 规范实现的安全模块,用于生成、存储和使用密钥,并为平台完整性测量等安全功能提供硬件信任根。它并不负责运行应用程序,也不存储你的个人文档,更不会因为启用 TPM 就明显拖慢系统。
你可以把它看成是一个受硬件保护的「保险箱」,用来保护密钥,并记录平台启动过程中的测量值。Windows 会利用 TPM 支撑 BitLocker 加密、Windows Hello、Measured Boot(测量启动)和 Credential Guard 等安全功能。
Windows 11 的硬件要求设备必须支持 TPM 2.0。但部分老旧电脑可能只支持 TPM 1.2,这肯定就不符合最低硬件要求。但对很多人来说,真正让人犯迷糊的其实并不是 TPM 版本号,而是——TPM 并不总是一块你肉眼看得到的芯片。
独立 TPM vs. 固件 TPM
Windows 电脑通常会通过以下两种方式来获得 TPM 2.0 支持:
- 独立 TPM(dTPM):这是一块单独焊接或插在主板上的物理芯片,专门用来提供 TPM 安全功能。这也是大多数人印象中的那块「TPM 芯片」。它具有相对独立的硬件安全边界,常见于企业设备、服务器和部分商用 PC。
- 固件 TPM(fTPM):没有独立的 TPM 芯片,而是由「平台固件」和「可信执行环境」来提供符合 TPM 2.0 规范的功能。在不同的 OEM 设计中,它并不是简单一段「运行在 CPU 内部的代码」。英特尔阵营采用的是 Intel PTT(英特尔平台信任技术);AMD 阵营通常叫 AMD fTPM,其实现依托 AMD 平台安全处理器(PSP)。
TEE(可信执行环境)你可以理解成芯片里一块被隔离出来的「密室」,外面系统再乱也碰不到里面的密钥。
| 类型 | 实现方式 | BIOS/UEFI 中的常见名称 |
|---|---|---|
| 独立 TPM(dTPM) | 独立的 TPM 芯片(硬件) | Infineon、STMicroelectronics、Nuvoton |
| 固件 TPM(fTPM) | 运行在平台可信执行环境中的 TPM 固件实现 | Intel PTT、AMD fTPM |

TPM 的实现方式并不只有 dTPM 和 fTPM,微软文档还将部分集成式实现归类为 Integrated TPM。
Windows 11 在乎你用哪种 TPM 吗?
完全不在乎。从 Windows 11 的最低硬件要求来看,它并不区分 dTPM 和 fTPM。系统要求就是 TPM 2.0,而不指定某一种实现方式。只要平台提供了符合要求的 TPM 2.0 支持,并满足其他 Windows 11 硬件条件,就可以满足系统安装和升级条件。
Windows 11 的 TPM 要求并不区分 dTPM 和 fTPM,关键只在 TPM 2.0。
如何查看 TPM 类型
方法 1:查看TPM 管理控制台
1按Windows + R快捷键打开「运行」对话框,输入tpm.msc并按回车,打开「本地计算机上的受信任的平台模块(TPM)管理」控制台。
2查看以下两个板块:
- 状态:查看 TPM 是否已就绪,可以使用。
- TPM 制造商信息:查看制造商名称、制造商版本和规范版本。

「TPM 制造商信息」可以作为推断线索,但不能单独作为判断 dTPM 或 fTPM 的依据:
- Infineon(IFX)、STMicroelectronics、Nuvoton 等通常对应独立 TPM 芯片;
- Intel PTT、AMD fTPM 则是固件 TPM 的常见实现。
不过,Windows 显示的制造商信息并不会直接告诉你 TPM 的实现方式。如果 BIOS/UEFI 明确提供了 dTPM、fTPM 或 Intel PTT 等选项,应以 BIOS/UEFI 中的配置为准。
从上图中的制造商:IFX 和制造商版本:5.63.3144.0 可以查资料得出,我这台老笔记本最有可能对应的是 Infineon SLB9665 系列 dTPM。
方法 2:使用「Windows 安全中心」
1按Windows + R快捷键打开「运行」对话框,输入windowsdefender:(有冒号)并按回车,打开「Windows 安全中心」。
2进入到「设备安全性」>「安全处理器详细信息」。
3核对制造商、制造商版本和规范版本等信息。

方法 3:使用「设备管理器」
1使用Windows + R快捷键打开「运行」对话框,执行devmgmt.msc打开「设备管理器」。
2展开「安全设备」,应该能看到「受信任的平台模块 2.0」条目。

和tpm.msc一样,「设备管理器」不会直接告诉你这是物理 TPM 芯片还是固件 TPM。
方法 4:通过 PowerShell 查询
1右键点击「开始」菜单,选择「终端管理员」,以管理员权限打开 Windows 终端。
2切换到 PowerShell 窗口,执行以下命令:
Get-Tpm

| 参数 | 说明 |
|---|---|
TpmPresent | 是否检测到 TPM |
TpmReady | TPM 是否已初始化并可用 |
ManufacturerIdTxt | TPM 厂商标识 |
ManufacturerVersion | TPM 固件版本 |
AutoProvisioning | TPM 自动预配状态 |
LockedOut | TPM 是否处于锁定状态 |
TPM 远不止于 Windows 11 安装时检测
TPM 绝对不只是安装 Windows 11 的一道门槛,它还会在后台为系统提供硬件级的安全能力:
- BitLocker 设备加密:TPM 可以保护用来解锁「BitLocker 加密卷」的密钥材料,并将其与平台启动状态绑定。就算有人把硬盘拆装到别的电脑上,也无法只凭硬盘本身,就直接解密其中的数据。
- Windows Hello:利用 TPM 保护用于身份验证的密钥,让 PIN 码或生物识别认证建立在硬件保护的密钥基础之上。
- 测量启动:TPM 保存启动过程中各阶段的测量值,Windows 可以利用这些数据来判断启动环境是否发生了异常变化。
你可以把「测量启动」理解成开机时给系统「量体温、记日志」,方便 Windows 事后复盘系统加载前,底层环境有没有发生异常变化。
dTPM 和 fTPM 怎么选?
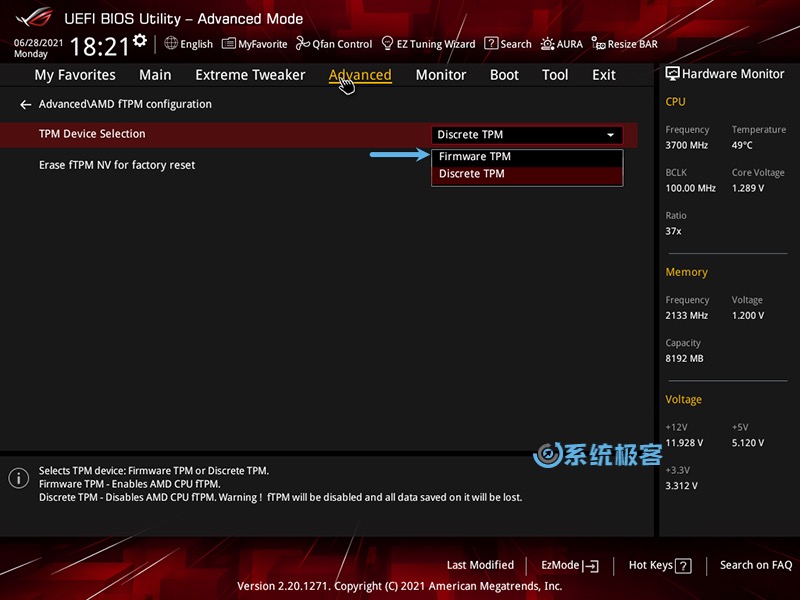
如果你的主板 BIOS/UEFI 同时提供了 dTPM 和 fTPM 选项:
- 普通用户保持默认的 fTPM 即可,它已经能满足 Windows 11、BitLocker 和 Windows Hello 等常见需求;
- 如果设备搭载了独立 TPM,且对独立硬件安全边界有明确需求,再考虑使用 dTPM。
| 使用场景 | 建议 |
|---|---|
| 普通家用、日常使用 | fTPM |
| Windows 11、BitLocker、Windows Hello | fTPM 足够 |
| 更看重独立硬件安全边界 | dTPM |
| 企业或安全敏感环境 | 根据平台安全策略选择 |
| 在 fTPM 和 dTPM 之间切换 | 先备份 BitLocker 恢复密钥 |
简单来说:没有特殊需求就保持 fTPM;如果设备已经配备 dTPM,且确实需要独立的硬件安全边界,再考虑使用 dTPM。
在 fTPM 和 dTPM 之间切换,或者直接清除 TPM,都有可能导致原 TPM 中保护的密钥无法继续使用,从而触发 BitLocker 恢复流程,部分情况下还需要重新配置 Windows Hello。
TPM 2.0 并不只有一种实现方式,dTPM 是独立的物理 TPM 芯片,fTPM 则由平台固件和可信执行环境提供 TPM 功能。对于 Windows 11 来说,两者都能满足 TPM 2.0 要求。普通用户在没有特殊安全需求时,保持默认的 fTPM 即可;如果设备已经配备 dTPM,且确实需要更独立的硬件安全边界,再考虑使用 dTPM。


最新评论
鼠标指针也没了qwq
我删除的时候文件损坏了,还得重新安装再删掉。。。。。
禁用容易,稳定不禁用难。
有吗?我现在主要用 Brave,Edge 基本不用了,没发觉……