Microsoft Edge 154 稳定版正式发布!新版本优化了首次运行时的配置文件设置,支持使用 Google 账号登录,并增强了地址栏的凭据管理钥匙图标。
发布节奏与服务调整
逐步弃用 unload 事件
Microsoft Edge 正在调整 Web 平台unload事件的默认行为。随着新策略的推进,除非网站显式许可,否则页面将不再运行unload事件处理程序。
具体推进节奏如下:
- Edge 152 和 153:默认在 60% 的页面加载中停止触发
unload,除非网站通过权限策略显式启用。 - Edge 154:覆盖范围扩大至 80% 的页面加载。
- Edge 155:实现 100% 全面覆盖。
对于保存数据、执行清理或报告会话结束等操作,unload事件早已不再可靠。浏览器和操作系统可能会在不触发该事件的情况下,直接挂起或终止页面。此外,它还会阻碍页面使用「往返缓存 」,拖慢页面导航速度。
微软建议 Web 开发者尽快迁移到专为此类场景设计的生命周期事件与 API。从长远来看,彻底移除对unload的支持,是 Web 平台的必然趋势。
停用 WIP 和 MDAG 功能
为了和 Windows 平台的发展步调保持一致,Microsoft Edge 正式移除了 Windows 信息保护(WIP)和 Microsoft Defender 应用程序防护(MDAG)的相关代码路径。实际上,Windows 平台此前已经弃用了这 2 项技术,并已在 Windows 11 24H2 中彻底移除。
微软为受影响的企业用户提供了以下替代方案:
- 原 WIP 用户:建议切换至 Microsoft Purview Information Protection、Microsoft Purview endpoint DLP 以及 Intune 的应用保护策略,来实现数据防护。
- 原 MDAG 用户:建议使用 Microsoft Edge for Business 内置的安全功能及原生的硬件隔离支持。此外,Microsoft Defender SmartScreen、增强安全模式、数据防泄漏,以及网站拼写错误防护等功能,也能提供完善的安全保障。
Microsoft Edge 154 功能更新
优化首次运行时的配置文件设置
在首次运行浏览器时,新的配置文件设置界面右上角新增了「关闭」(X)按钮。当用户取消设置时,Microsoft Edge 会自动清除未完成的配置文件,避免残留无用数据。
支持使用 Google 账号登录
- 现在,除了传统的「微软账号」,还可以直接在配置文件菜单和登录界面中,使用 Google 账号登录 Microsoft Edge。
- 该功能目前已经在 Windows 和 macOS 平台上线。企业管理员可以通过配置 NonMicrosoftAccountSignInEnabled 策略来管控该功能的可用性。
增强的凭据管理钥匙图标
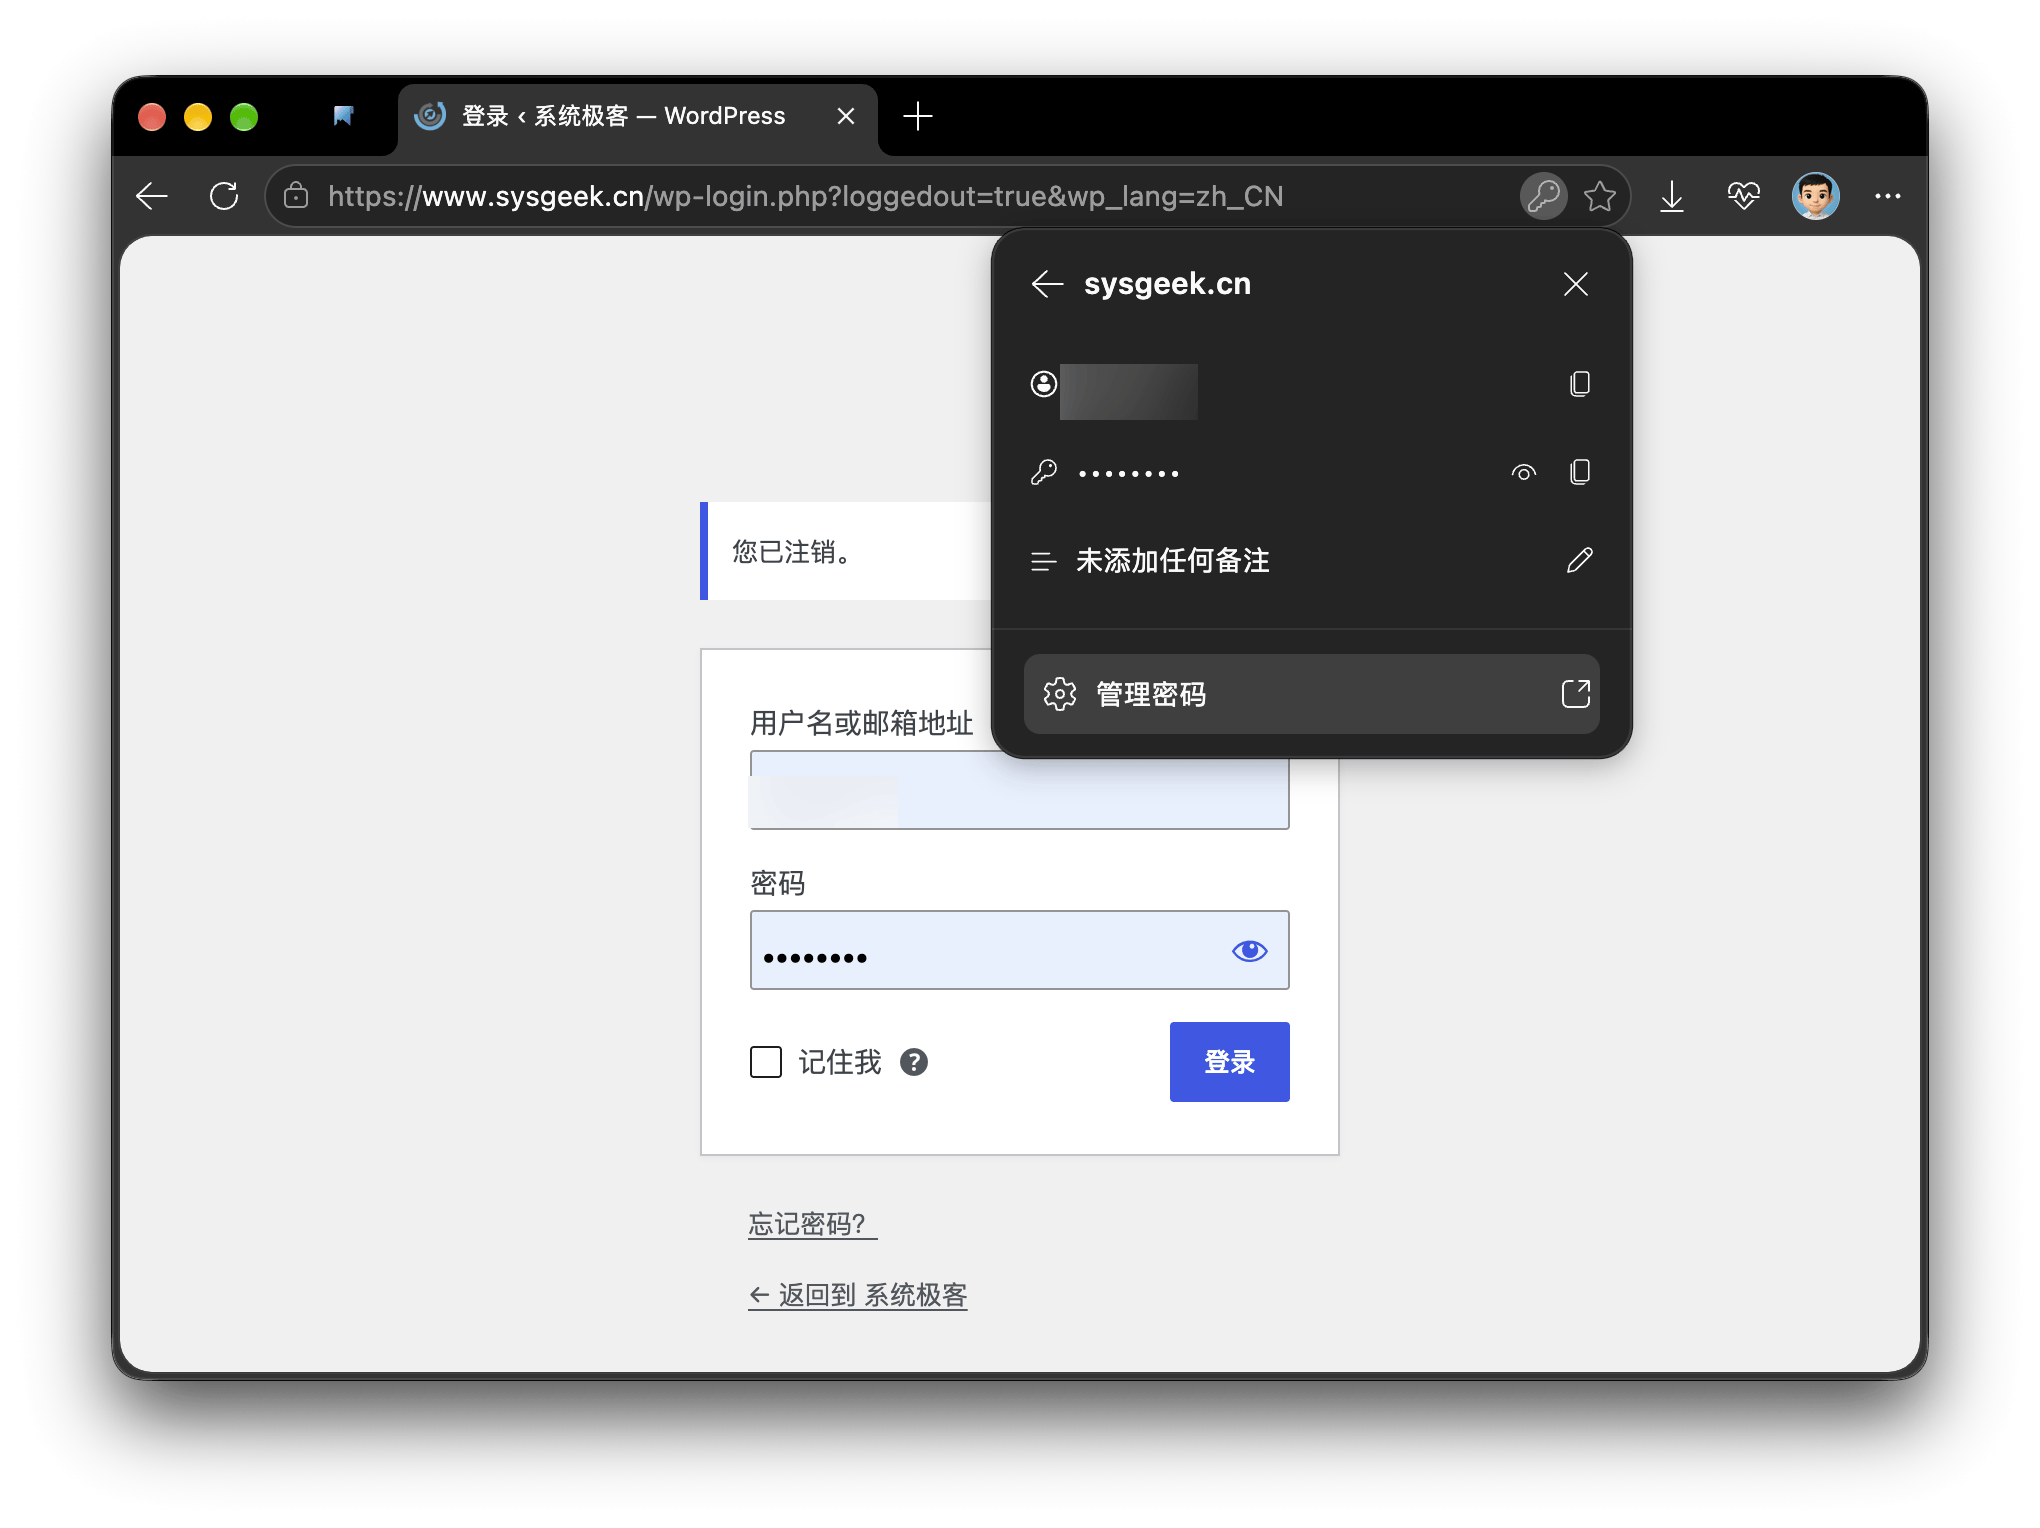
地址栏中的「钥匙图标」迎来了功能升级。现在点击该图标,就能对已保存的凭据打开一个详细的面板。通过该面板,可以快速复制用户名、查看并复制密码,甚至为每次登录添加个人备注。无需跳转到「设置」或打开「密码管理器」,就能直接在凭据旁保存安全问题、账号用途或恢复细节等关键信息。
策略更新
新增策略
- AutofillSettings:用于针对特定站点拦截自动填充的数据类型。



最新评论
不支持英伟达mx350显卡
连接不到镜像源是网络问题,你懂的
微软:我有这个能力,但我就是要用来做广告,就问你气不气🤳。
微软有这塞广告的功夫,还真可以在开箱阶段把配置环境写上去,大家按需勾选就行了