
网络协议分析工具 Wireshark 4.6.8 正式发布,本次更新没有新增协议支持,重点放在了漏洞修复、处理解析器崩溃,以及更新现有协议和抓包文件的解析规则。
Wireshark 4.6.8 主要更新
修复已知漏洞
- 修复了 20 多个已知漏洞,绝大多数出在协议解析器和抓包文件解析器上,触发后会直接导致程序崩溃。几个具体的 Bug 修复包括:
- 切换「Analyze TCP sequence numbers」选项时触发的段错误;
- K12/RF5 writer 的栈缓冲区溢出问题;
- BLF writer 处理 VLAN tag 被截断的以太网帧时的越界读取问题;
- NetLog JSON 数据嵌套过深导致的栈耗尽崩溃;
- 5G NAS 信息元素相关的多个解码问题。
- 协议侧受影响的解析器包括 RDP、SSH、Kerberos、CMS、H.245、Bluetooth ATT/HFP、C12.22、RRC 和 X.509IF。
- 文件解析侧,pcapng、Endace ERF、Tektronix K12xx、Catapult DCT2000、BUSMASTER 和 3GPP 电话日志相关的崩溃问题也一并进行了修复。
协议和文件解析规则更新
- 协议解析侧,更新了 ANSI TCAP、ASN.1 BER、ASTERIX、Bluetooth ATT/AVRCP、CMS、COSEM、GTPv2、Kerberos、KNX/IP、NAS-5GS、Rlogin、RRC、SSH 及部分 X.509 相关协议的解析器。
- 抓包文件侧,完善了 3GPP 电话日志、BLF、BUSMASTER、Catapult DCT2000、Daintree SNA、Endace ERF、Gammu DCT3、pcapng、RTPDump、Sniffer、Tektronix K12xx 和 TTTech Computertechnik TTL 等格式的处理逻辑。
Wireshark 4.6.7 主要更新
核心安全修复
本次更新重构并修复了多个协议解析器和文件解析器中的崩溃、死循环和内存安全问题,主要包括:
- 解析器崩溃与死循环:修复了 Catapult DCT2000、SSH、IEEE 802.11、Z39.50、UMTS FP 协议解析器,以及 pcapng、DBS Etherwatch 文件解析器中存在的崩溃隐患,解决了多个协议解析器可能陷入无限循环的问题。
- 内存安全与信息泄露:修复了 Ethernet POWERLINK 解析器中的释放后使用漏洞、Wireshark Logcat 解析器的堆缓冲区溢出漏洞,以及 BLF 文件解析器存在的信息泄露问题。此外,还通过模糊测试发现并修复了多处内存泄漏问题。
- 特定操作崩溃:修复了 TLS ECH 解密过程引起的崩溃,以及在处理 ciscodump extcap 和最后存盘的
recent_common配置文件时,触发的崩溃问题。
常规 Bug 与体验优化
除了安全补丁,Wireshark 4.6.7 还修复了影响跨平台使用体验与解析精度的 Bug:
- 解析逻辑纠错:更新了 HEVC/H.265 解析器的「位偏移」处理规则,解决了合法数据流被误报为「畸形数据包」的问题;修正了一个存在很久的误判逻辑,此前 Wireshark 会将来自 Debian 及同类主机的 IPv6
ping流量错误提取并解析为 HiPerConTracer。 - UI 与兼容性:修复了荷兰语系统环境下的语言显示错误、Qt 界面捕获过滤器组合框的尺寸缩放异常,以及解析 BACapp 的
you-are请求时出现的报错。
协议支持更新与平台变更
对现有基础库进行了优化集成:
- 协议支持优化:改进了对 ALC、BACapp、Catapult DCT2000、DNS、EPL、FMP/NOTIFY、H.265、IEEE 802.11、SSH、UMTS FP 和 Z39.50 协议的支持与追踪。
- 捕获文件兼容性:提升了对 Android Logcat、BLF、DBS Etherwatch、Netlog 和 pcapng 等日志和捕获文件的解析兼容性。
- Windows 平台调整:Windows 平台安装程序现已全部改用 Visual Studio 2026 构建。
Wireshark 4.6.6 主要更新
协议与底层架构安全修复
- 修复了特定网络场景 ROHC 报头压缩协议解析器漏洞,避免处理该协议时触发程序崩溃。
- 修复了 Windows 环境下搭配 Visual Studio 运行时使用时的崩溃问题。
- 修复了 VeriWave 读取器存在的未初始化内存读取错误。
- 修复了 MACsec 解析器的全局缓冲区溢出问题。
- 修复了模糊测试发现的 2 处畸形数据包处理异常。
关键体验提升
- 无缝升级体验:升级时会自动保留用户已安装的可选组件,不用在安装向导中重新勾选。
- 系统兼容性修复:解决了在 Windows 10 1809、Windows Server 2019 和部分 LTSC 系统上无法正常启动的问题。
- 底层驱动更新:官方安装包内置的 Windows 数据包捕获驱动升级到 Npcap 1.88 版本。
协议解析能力优化
- 优化了 BACapp、BPv7、DB/IB GDS DB、Kafka、MACsec、PFCP、RF4CE、ROHC、RTPS-VT 和 SAPHDB 协议的解析能力。
- 完善了 SIP、JSON 和 VeriWave 格式捕获文件的解析表现。
Wireshark 4.6.5 主要更新
协议与底层架构安全修复
- 本次安全修复覆盖了大量协议解析器,包括:Monero、BT-DHT、SMB2、ICMPv6、AFP、TLS、RDP、ZigBee、OpenFlow、WebSocket、HTTP、MySQL 和 IEEE 802.11 等。
- 底层核心组件的稳定性也同步升级。开发团队修复了 SBC 与 iLBC 音频编解码器的缺陷,解决了 K12 RF5 文件解析器,以及数据包拆解引擎中 zlib、LZ77 解压模块的潜在问题,实用程序 Sharkd 的运行稳定性也得到了优化。
重点关注的高危漏洞
官方单独标注了 4 项高危漏洞,相关模块的崩溃缺陷可能被恶意利用,触发远程任意代码执行:
- TLS 协议解析器崩溃
- RDP 协议解析器崩溃
- SBC 音频编解码器崩溃
- 本地配置文件导入模块崩溃
此外,开发团队还清理了可能导致分析引擎进入死循环的逻辑错误,覆盖 SMB2、TLS、OpenFlow、USB HID、SANE、MBIM、RPKI-Router 和 UDS 等协议。
客户端与依赖更新
功能层面,Wireshark 4.6.5 重构了欢迎主页,重新梳理了入门学习资源的呈现层级,侧边栏新增了「用法和技巧」提示框。不适应新界面的用户,可以直接在设置中关闭新主页,切换回经典布局。
Windows 版安装包也更新了 2 项核心依赖:
- Npcap 驱动版本由 1.86 正式升级至 1.87
- Qt 视窗渲染框架由 6.9.3 升级到 6.10.3
协议与抓包格式增强
本次更新没有新增协议支持,但优化了现有协议和抓包格式的解析能力:
| 能力维度 | 核心协议与底层数据格式支持概览 |
|---|---|
| 网络协议增强 | AFP、BGP、DNS、HTTP/2、ICMPv6、IPv4/IPv6、JSON 3GPP、OpenVPN、QUIC、SSH 和 WebSocket 等 |
| 抓包/日志格式扩展 | Android Logcat、BLF、EyeSDN、pcapng、Systemd Journal、MPEG2 TS、HP-UX nettl 和 K12 等 |
Wireshark 4.6.4 主要更新
安全漏洞紧急修复
在此版本中,开发团队修复了 3 个高风险安全漏洞,强烈建议你尽快升级:
- [wnpa-sec-2026-05] USB HID 解析器内存耗尽:修复了在处理特定 USB HID 流量时可能引发的内存泄漏问题,防止由此导致的系统资源枯竭。
- [wnpa-sec-2026-06] NTS-KE 解析器崩溃:修正了网络时间安全密钥交换(NTS-KE)解析逻辑中的缺陷,消除了潜在的拒绝服务风险。
- [wnpa-sec-2026-07] RF4CE Profile 解析器崩溃:解决了 Zigbee RF4CE 配置文件解析过程中的异常退出问题。
关键 Bug 修复与体验改进
除了安全补丁,Wireshark 4.6.4 还解决了一系列抓包体验问题:
1.启动与运行稳定性
- Npcap 权限兼容性修复:修复了 Npcap 被配置为「仅允许管理员访问驱动」时,Wireshark 可能会无法启动的问题。
- 命令行工具防崩:修复了 TShark 和 editcap 在将输出格式设置为
blf时发生的段错误(segmentation fault)。 - Zigbee 模糊测试崩溃:修复了由模糊测试(Fuzzing)发现的 Zigbee Direct Tunneling 空哈希表导致的崩溃问题。
2.解析准确性与性能优化
- Expert Info 性能回升:修复了一个严重的性能倒退问题。此前,随着捕获数据量的增加,专家信息模块的处理速度会呈平方级下降,导致界面卡顿,新版本已彻底解决此瓶颈。
- SOCKS 协议解析增强:修正了在 SOCKS 协议中使用 Decode As 功能时,只能解析第一个 HTTP POST 请求的 Bug。
- TDS 协议同步修复:解决了 TDS 解析器(通过 SQL Server 通信)在遇到 RPC DATENTYPE(0x28)时,因错误的长度预判导致的 Desynchronization 问题。
- JA4 指纹修正:修复了当发送包含空格字符的数据时,JA4 ALPN 值计算异常的问题。
- PQC 签名显示:现在可以正确报告
signature_algorithms中的后量子密码学(PQC)签名算法。
3.文件格式与写入
- pcapng 格式规范化:修正了 Wiretap 库在写入 pcapng 格式时,Darwin 选项块无效以及自定义选项字符串值非法的问题,提升了文件的跨平台兼容性。
协议支持全面更新
- 增强了大量协议的解析能力,其中包括:Art-Net、AT、BGP、GSM DTAP、GSM SIM、IEEE 802.11、IPv6、ISAKMP、MBIM、MySQL、NAS-5GS、NTS-KE、SGP.22、Silabs DCH、Socks、TDS、TECMP、USB HID、ZB TLV 和 ZBD 等核心协议。
Wireshark 4.6.3 主要更新
协议支持全面更新
- 增强了对大量协议的解析能力,其中包括:DCT2000、DHCP、H.248、H.265、HomePlug AV、HTTP3、IDN、IEEE 802.11、LTE RRC、NAS-5GS、PKCS12、QUIC、RTPS、SOME/IP-SD、SSH 和 Thrift 等十余种核心协议。
文件格式支持优化
- 在文件格式支持方面,新版本优化了对 3GPP TS 32.423 Trace、BLF、NetScreen 以及 Viavi Observer 等捕获文件的处理兼容性。
稳定性修复
- 修复了 BLF 文件解析器、IEEE 802.11 解析器和 SOME/IP-SD 解析器中,可能导致程序崩溃的严重错误;
- 解决了 HTTP3 解析器中可能陷入无限循环的问题;
- RTP 播放流无法正常停止的 Bug、ABI/API 兼容性问题,以及 5G NAS 消息解码中的错误也均已得到了修正。
修复特定场景下的棘手问题
- 配置切换修复:修复了在从禁用相关功能的配置文件切换至启用状态时,可能发生的崩溃。
- 解析逻辑修正:修正了当帧体包含 A-MSDU 时,对 QoS 和 Mesh 控制字段解析错误的问题。
- 安全加固:修补了
dissect_idn_laser_data函数中存在的堆缓冲区溢出漏洞。
针对开发者和特定环境,Wireshark 4.6.3 还解决了在 Solaris 系统上的构建难题,并修复了 CFLAGS 定义_FORTIFY_SOURCE值非 3 且未预先取消定义时引发的编译警告或错误。同时,HomePlug 消息CM_ATTEN_CHAR.IND导致pinfo→cinfo中数据丢失的 Bug 也已修复。
Wireshark 4.6.2 主要更新
协议支持全面更新
- 新版本增强了对大量协议的解析能力,其中包括:ATM PW、COSEM、COTP、DECT NR+、DMP、Fc00、GTP、HTTP3、IEEE 802.15.4、ISIS HELLO、ISOBUS、MAC-LTE、MAUSB、MEGACO、MPEG DSM-CC、OsmoTRXD、PTP、RLC、SAPDIAG 和 SMTP 等。
核心 Bug 修复与安全更新
除了协议支持的扩展,新版本还包含多项关键性修复:
- HTTP3 解析器崩溃:修复了在处理特定数据时可能导致 HTTP3 解析器崩溃的严重问题。
- MEGACO 解析器死循环:解决了 MEGACO 解析器中一处可能引发无限循环的缺陷。
- Omnipeek 文件兼容性:修正了 4.6.1 版本引入的一个回归性 Bug,该 Bug 曾导致 Omnipeek 捕获文件无法正常工作。
- 安全漏洞修复:修复了
wiretap/ber.c (ber_open)中存在的一个栈缓冲区溢出漏洞,提升了整体安全性。 - 插件生态兼容性:解决了 4.6.1 版本中意外引入的一项 API/ABI 变更。该变更会导致为 4.6.0 版本构建的插件无法兼容,此次修复确保了插件生态系统的稳定性。
Wireshark 4.6.1 主要更新
修复核心崩溃问题
Wireshark 4.6.1 重点修复了 2 项可能导致软件崩溃的安全漏洞,建议所有用户尽快升级,以确保分析过程的稳定性:
- BPv7 解析器崩溃修复(wnpa-sec-2025-05):修复了处理 Bundle Protocol version 7 时可能发生的异常退出。
- Kafka 解析器崩溃修复(wnpa-sec-2025-06):解决了在解析 Kafka 协议数据包时可能触发的程序崩溃问题。
协议解析与数据处理
- DNS over QUIC(DoQ)支持优化:UDP 853 端口现在能被正确解码为 QUIC 协议,紧跟加密 DNS 的技术趋势。
- L2CAP 重传模式修复:修正了 L2CAP 解析器无法正确理解重传模式(retransmission mode)的问题。
- TLS 握手优化:解决了使用新会话票据(New Session Ticket)进行 TLS 简略握手时的解析问题。
- LZ4 压缩写入修复:修复了写入 LZ4 压缩格式输出文件时可能失败的 Bug,保障数据落盘的可靠性。
性能与开发体验
- Lua 插件稳定性提升:修复了 TShark 因 Lua 插件导致的崩溃,以及
FileHandler在读取数据包时引发的异常。 - UI 响应优化:解决了在选择特定消息时 Wireshark 会卡顿数秒的性能问题,让操作更加丝滑。
- 构建环境修复:解决了插件构建时
endian.h与 libc 的冲突,以及packet-zbee-direct.c在 clang-cl 下的编译错误。
可视化与兼容性
- Omnipeek 文件兼容:修复了 4.6.0 版本中无法打开 Omnipeek 格式文件的问题。
- TCP 绘图修复:解决了 TCP 解析器生成无效数据包图表的问题。
- 字符集支持:IsoBus 解析器现已支持 UTF-16 字符串操作。
更新协议支持
本次更新对以下协议的解析支持进行了更新或增强:
802.11 Radiotap、AC DR、ASN.1 BER、ASN.1 PER、BPv7、BT L2CAP、CFM、Darwin、DNS、DTLS、EAPOL-MKA、HTTP、HTTP3、ISObus VT、KRB5、LTP、NAS-EPS、NETDFS、NMEA 0183、P1、RPC_NETLOGON、RTSE、SGP.22、SGP.32、SMB、SNMP、TCP、TECMP、TFTP、VLAN、WINREG、X509AF、X509SAT 和 ZBD。
新文件格式支持
- Peektagged
Wireshark 4.6 主要更新
Plots 统计功能
在 Wireshark 4.6 的「统计」菜单里,除了大家熟悉的「I/O 图表」,你会发现下方还多了一个新的「Plots」选项。
我们先来回顾一下「I/O 图表」:它其实是一种直方图,会把捕获到的数据按时间分段,把每个时间段的数据打包成一个数据点。比如,我们抓到了一大堆 DNS 查询流量,就能用「I/O 图表」来显示每秒 DNS 查询名称的平均长度,看起来「长这样」:
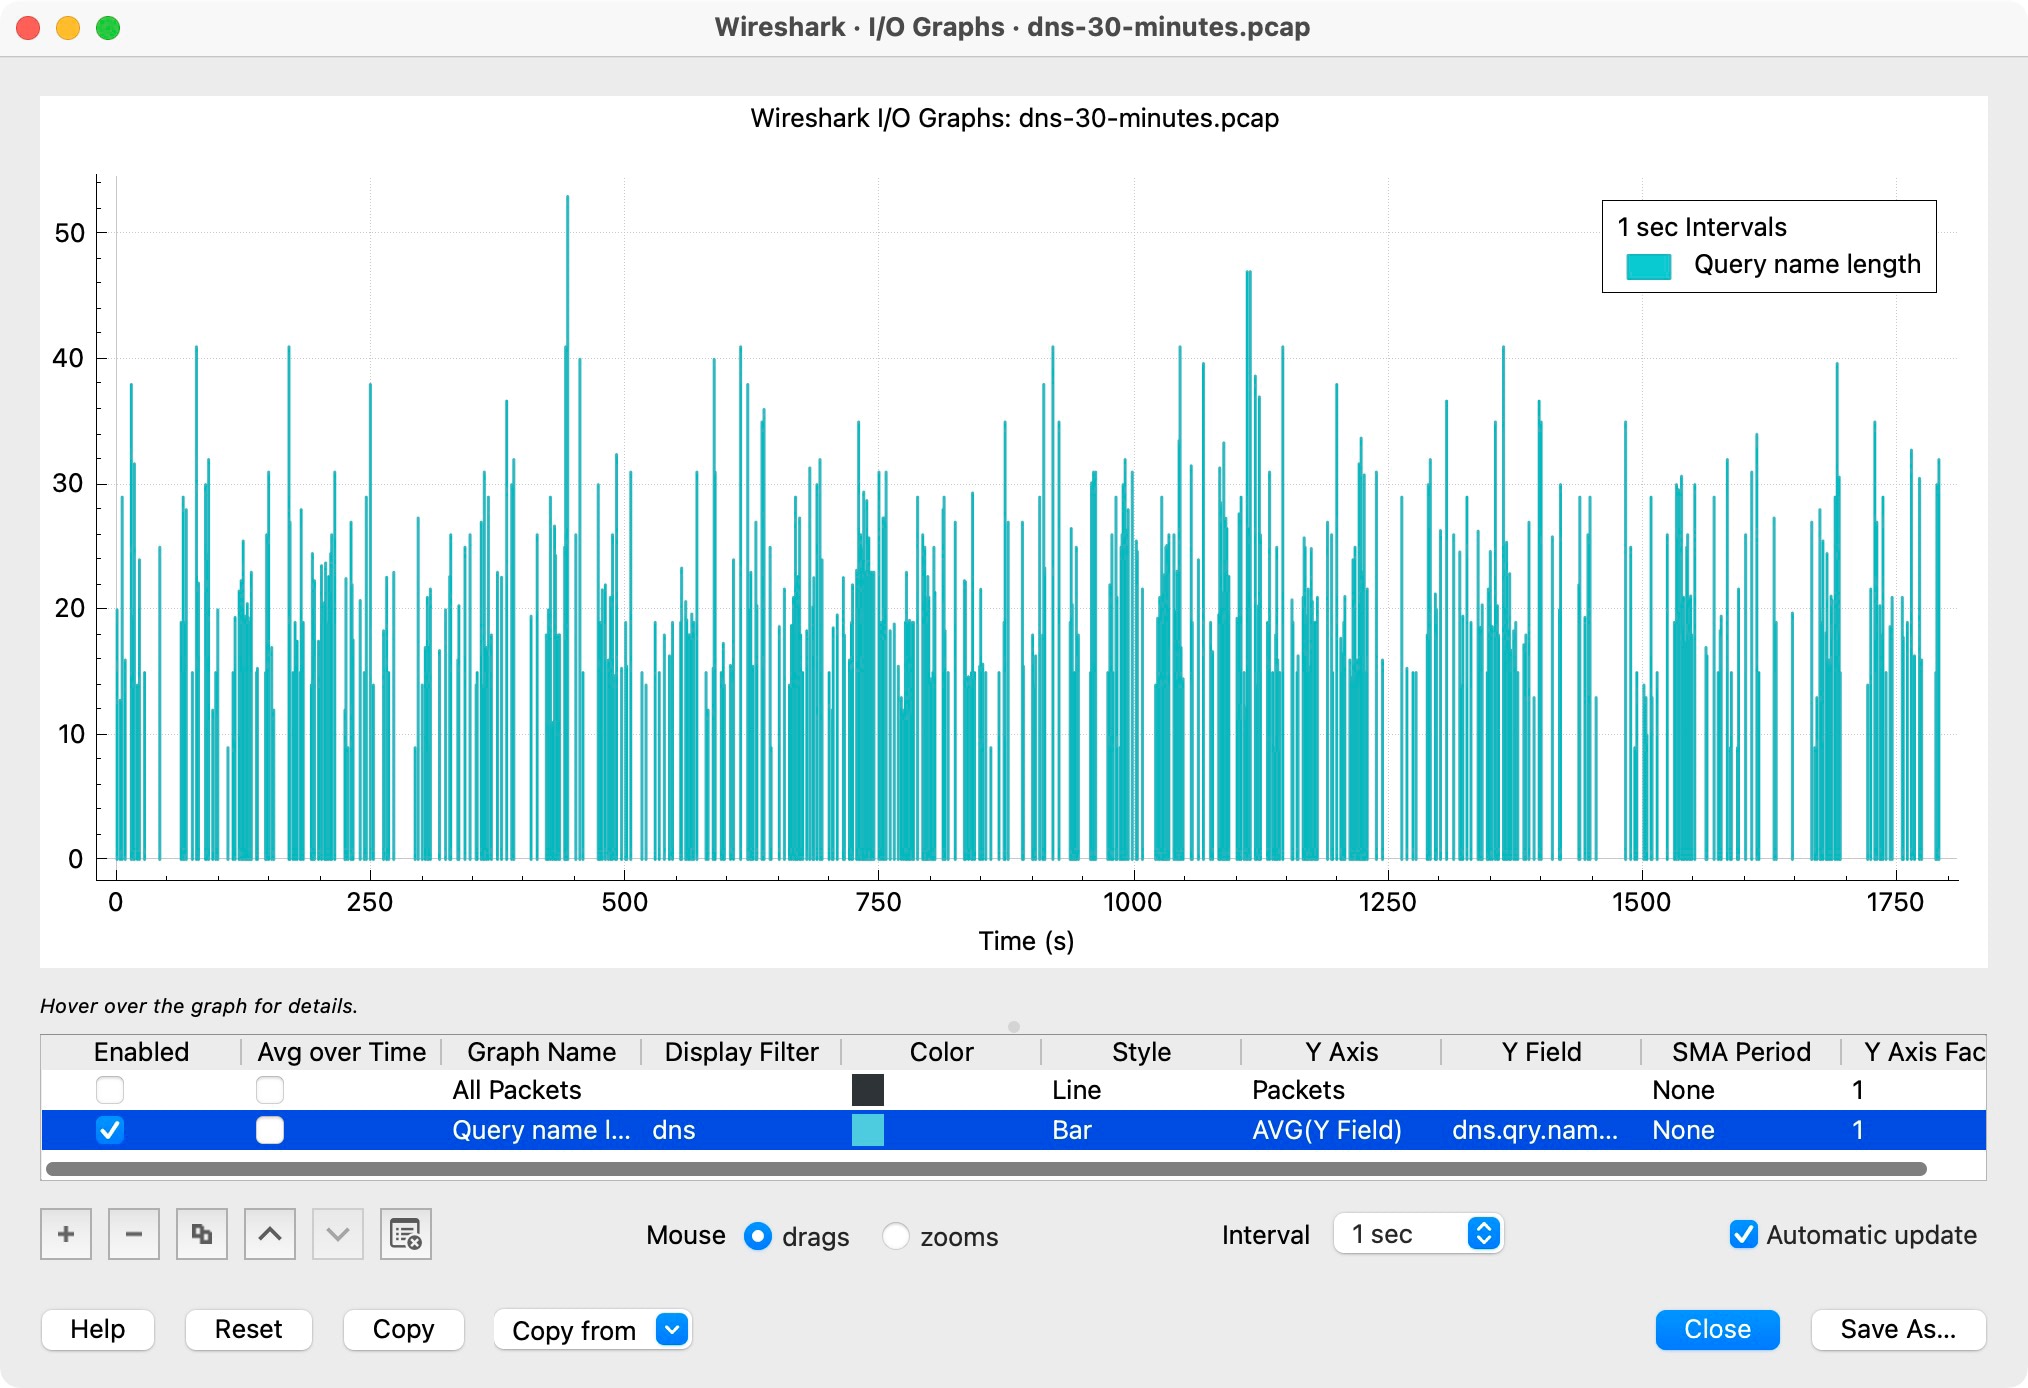
在这种模式下,Wireshark 会为每 1 秒创建一个 bucket(桶),然后计算并显示该桶内所有查询名称长度的平均值。这种方式特别适合观察平均值和峰值吞吐量等指标,也因此得名「I/O 图表」。
可如果我们不想看平均值,而是想知道每个查询名称的「真实」长度呢?这时候新功能「Plots」就能派上用场了。还是同样的 DNS 查询长度,如果我们切换到「Plots」功能,「画风」就会变成这样:
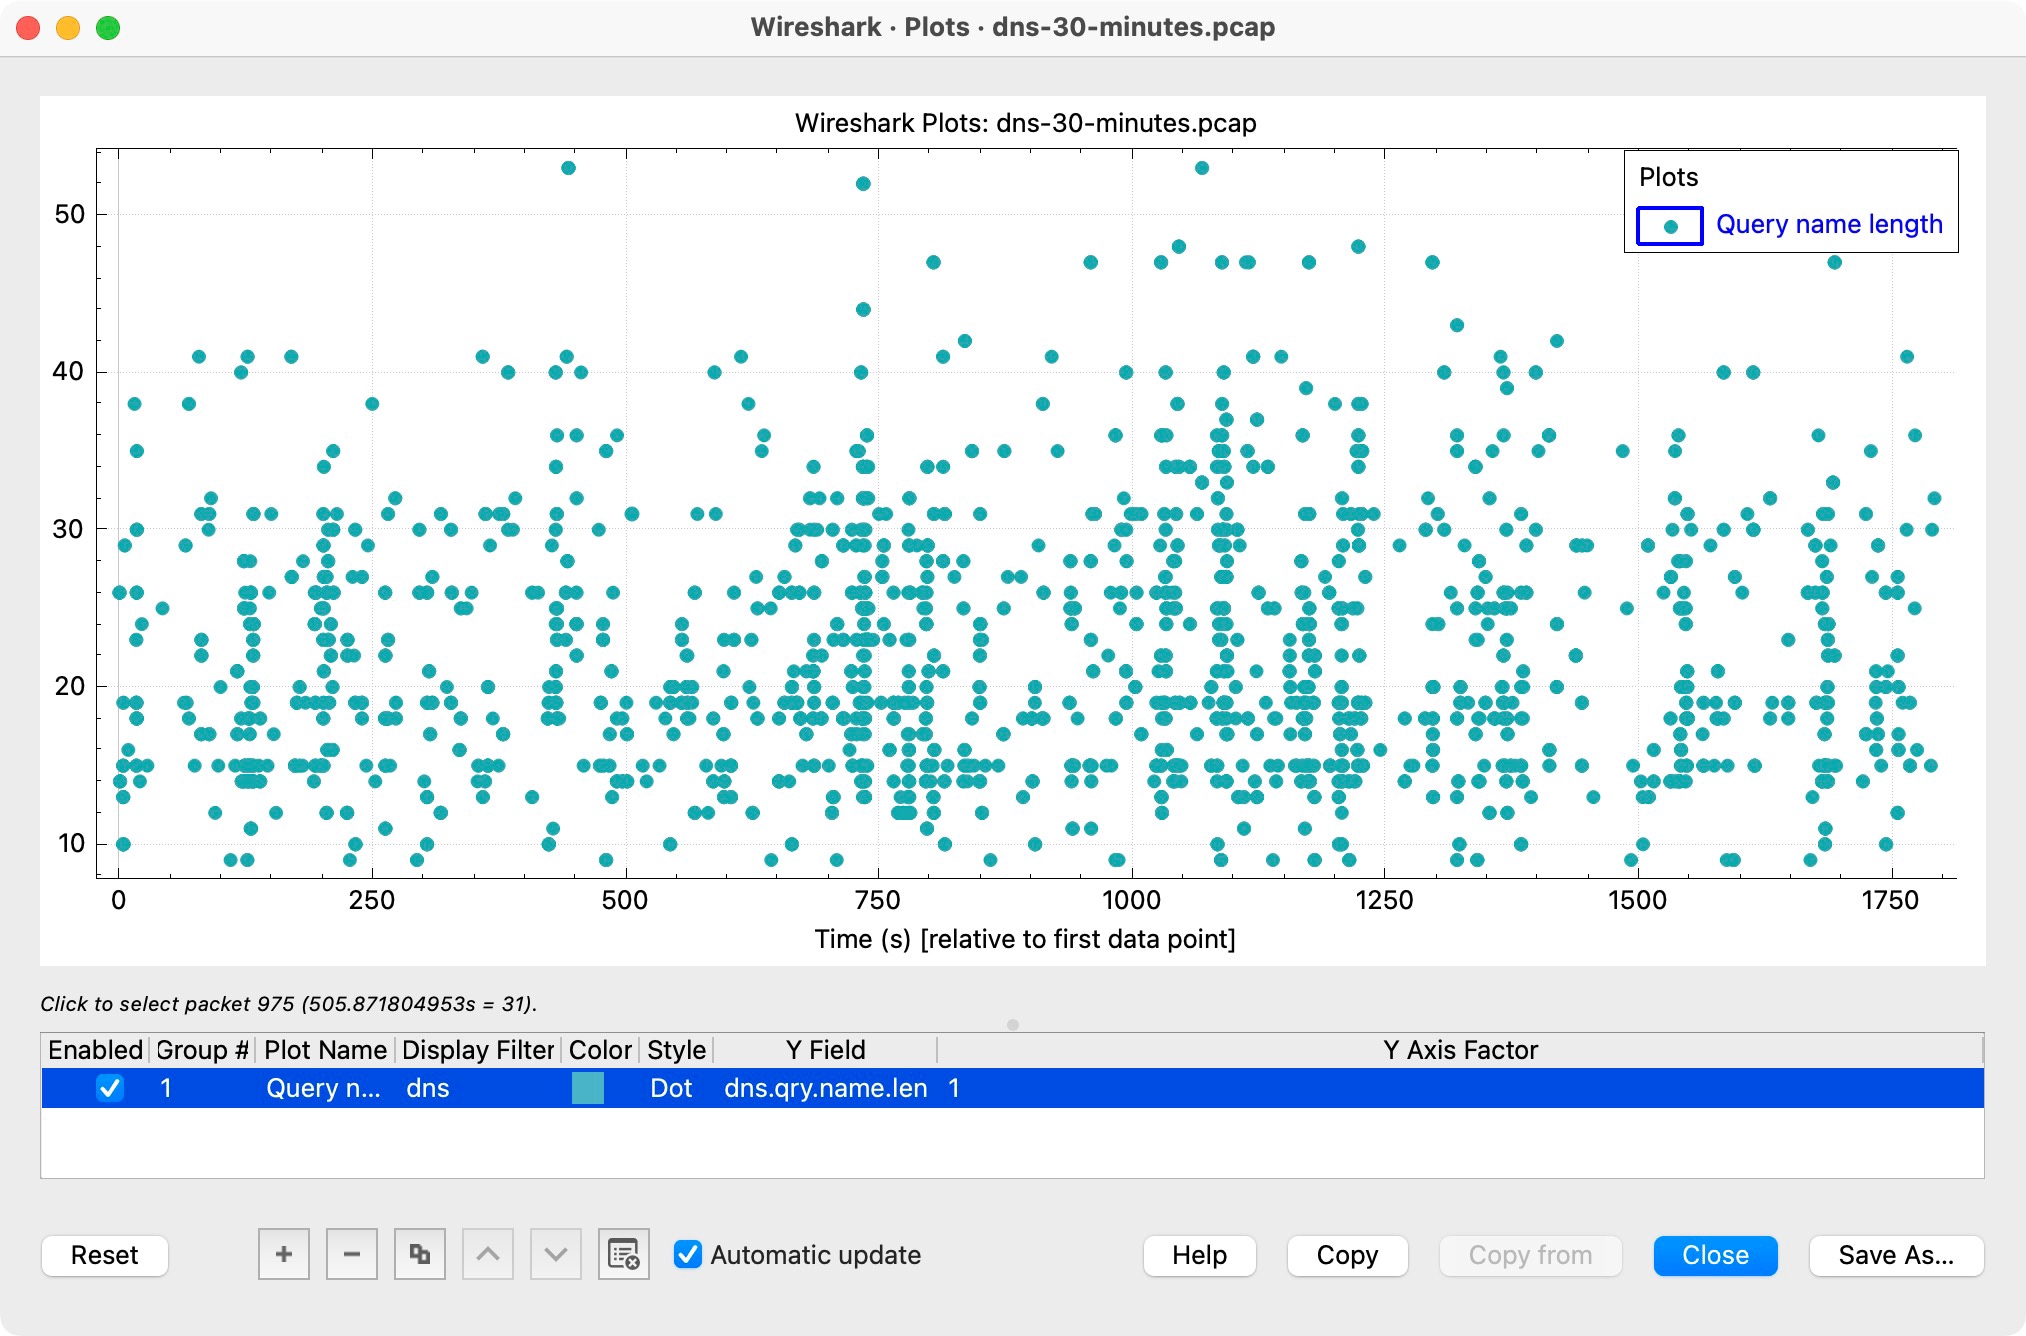
你会发现,相比看似杂乱的「I/O 图表」,「Plots」呈现的图表反而能看出一些规律。这是因为我抓的是家里的 DNS 流量,和大部分家庭的情况类似——各种智能设备分布在各个角落,它们的应用会定期「回传」数据,刷新状态。规律性的波动,在「Plots」模式下一目了然。
其他主要变更
- macOS 安装包现在统一成了一个通用磁盘镜像,不再区分 Arm 和 Intel 版本。
- 支持在实时抓包的同时直接压缩写入,更加省空间。
- 数据包列表里的内容现在可以复制成 HTML 格式,方便做报告或分享。
- 在 macOS 和 Windows 平台上,现在可以单独切换浅色或深色模式,不受系统设置影响。

最新评论
有多亮,是blingbling的吗🤣
这个网站眼前一亮
不要装,千万不要装,无法自定义鼠标指针,主题和壁纸需要重新设置,但是鼠标指针完全被像素版大白指针替代,无法更改。
鼠标指针也没了qwq